Ce lundi, on parle de netwatch, un outil en Rust qui se présente comme un « top pour le réseau ». Dans un terminal, une interface au clavier (ratatui) affiche en direct le débit des interfaces, les connexions actives, la configuration réseau (passerelle, DNS), des sondes de santé ICMP et, quand on le lance en root, la capture de paquets avec inspection des protocoles. On y trouve aussi une carte de topologie avec traceroute, l’export PCAP pour l’analyse hors ligne, et une capture « incident » qui fige l’état du moment dans un bundle exportable pour un post-mortem.
Ça s’installe avec brew install matthart1983/tap/netwatch, ou en récupérant un binaire précompilé dans les Releases (Linux, macOS et même Windows pour ceusses qui veulent :)). Pour compiler depuis les sources sous Debian/Ubuntu, il faut libpcap-dev. Sans un sudo, netwatch reste utile (stats, connexions, config, sondes) et prévient proprement quand une fonction exige des privilèges ; pour la capture de paquets, c’est sudo netwatch. À noter : une analyse « IA » des flux est proposée en option, via un Ollama local ou distant, et uniquement si vous l’activez.
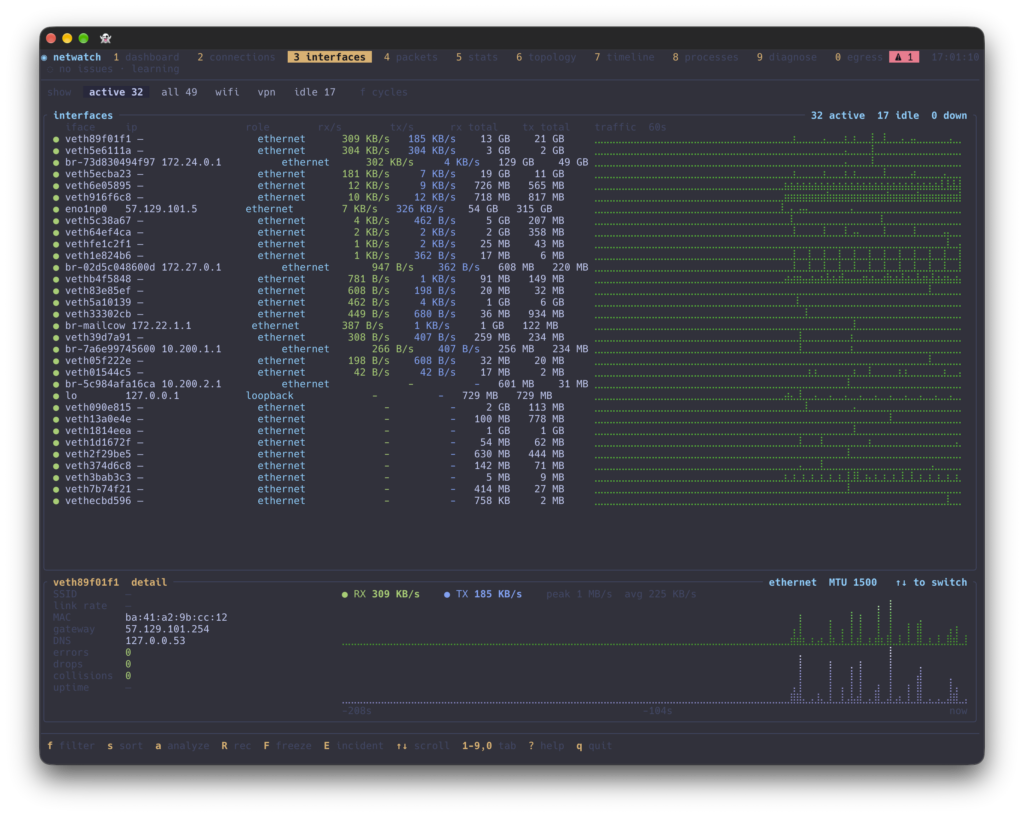
Un outil de diagnostic à garder dans sa boîte à outils pour comprendre vite ce qui passe sur une machine, sans sortir Wireshark (désolé Alexis :)). Comme toujours avec un outil qui capture du trafic : à lancer en toute connaissance de cause sur vos serveurs 🙂
A bientôt !
Références :
– Le dépôt GitHub : https://github.com/matthart1983/netwatch
– Le README sur docs.rs : https://docs.rs/crate/netwatch-tui/0.3.0/source/README.md