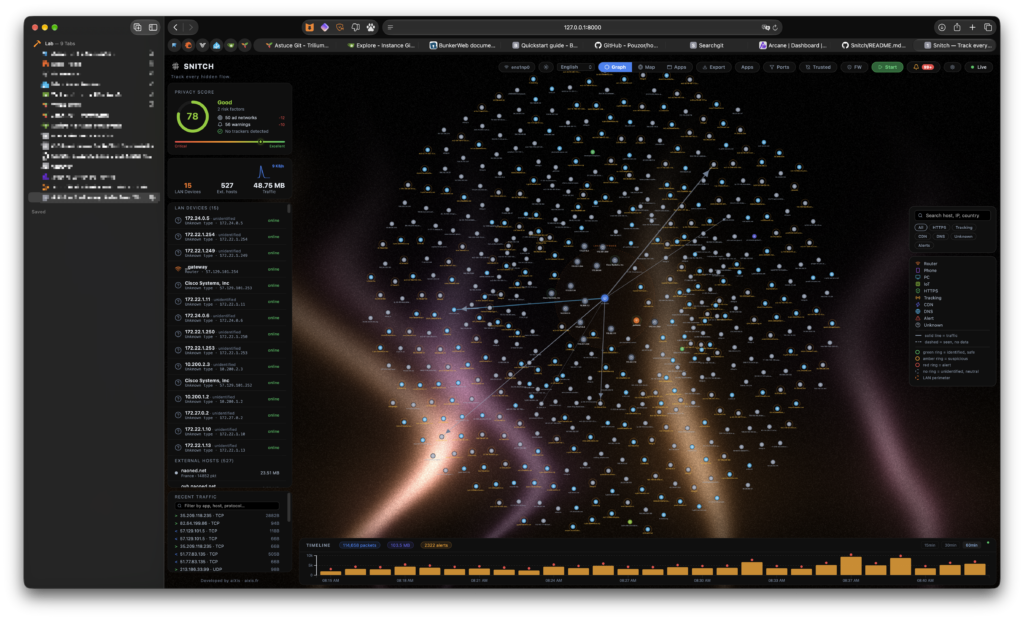
Bonjour de bon matin ! Ce lundi, on parle de Snitch, un moniteur réseau et pare-feu applicatif sortant, open source et gratuit. L’idée vient du vénérable Little Snitch sur Mac (et de LuLu), mais ici c’est un projet indépendant, et surtout multiplateforme : macOS bien sûr, mais aussi Linux et Windows.
Le principe : voir en direct chaque connexion de votre machine (destination, pays, application responsable) sur un graphe et une carte du monde, et pouvoir la bloquer. Il détecte aussi des comportements louches comme les scans de ports, le beaconing ou le tunnel DNS. Tout est local, sans compte, sans cloud, sans télémétrie. Les règles de blocage passent par le pare-feu natif de l’OS (pf sur Mac) et il y a un mode démo pour essayer sans droits root.
Côté installation, il y en a pour tout le monde. Sur Mac : brew install --cask aixisstudio/tap/snitch. Sur Linux : AppImage, .deb, .rpm, Snap, un mode headless (snitchd) pour les serveurs, et une image Docker, que demande le peupeul ! ghcr.io/aixisstudio/snitch.
Attention, je vous conseille de rester en localhost et d’utiliser un petit tunnel SSH pour vous connecter à distance à la machine sur laquelle vous voulez essaie, ce sera plus safe et ça marchera du premier coup 🙂
Une bonne semaine à vous.
Références :
– https://github.com/aixisstudio/Snitch