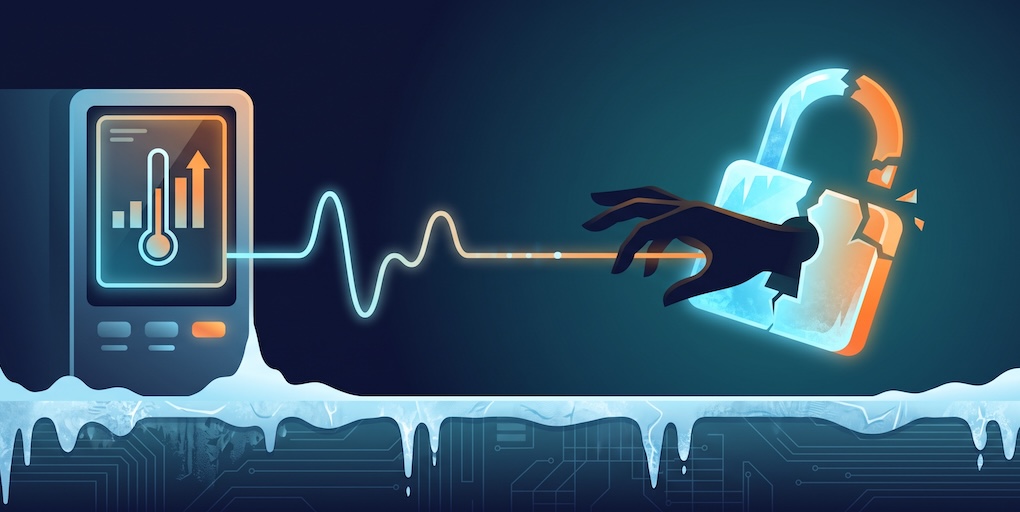
La nuit a été longue pour la grande distribution française … Dans la nuit du 11 au 12 octobre, en hackant un outil de supervision et de gestion des systèmes de réfrigération de différentes enseignes, des pirates ont pris la main sur des régulateurs de froid Danfoss déployés chez Intermarché, Coopérative U, Carrefour Market, Monoprix (et aussi Leclerc apparemment).
Les consignes de température ont été poussées à distance, parfois jusqu’à +50 °C. Environ 150 magasins Intermarché seraient concernés selon une source sectorielle citée par BFM, et le PDG de Coopérative U, Dominique Schelcher, a confirmé l’attaque sur LinkedIn récemment. Rien n’est volé, personne n’est rançonné. L’attaque vise directement la chaîne du froid et détruit silencieusement des stocks de produits frais et surgelés.
Désormais on s’attaque directement aux stocks et aux finances des entreprises, la cyber-malveillance est montée d’un cran.
Aucune source officielle n’a confirmé à ce jour le vecteur d’entrée exact des attaquants (d’après ce que j’ai lu). Mais la source initiale des failles exploitées a déjà été publiée deux mois plus tôt par un laboratoire de recherche, je vous épargne la petite recherche que j’ai faite ce matin, avec l’aide de mon majordome habituel, Jarvis bien sûr 🙂
L’AK-SM 800A, superviseur central d’un parc frigorifique
L’AK-SM 800A est un boîtier de supervision Danfoss : il centralise la gestion d’une installation frigorifique complète, les meubles froids, les chambres froides, les centrales pour un site donné. Mais vous allez me dire « mais, heu, pourquoi tu t’intéresses à cette alerte Cyber ?? ». Tout simplement parce que nos institutions (CHUs, CHs) utilisent également beaucoup de systèmes de réfrigération connectés et la chaîne du froid est largement aussi critique pour nous que pour la grande distribution.
Or, donc, depuis sa console web, un administrateur pilote les seuils de température, l’historique des alarmes, les plannings de dégivrage, les notifications email, les comptes utilisateurs et la maintenance à distance, et on a une application pour ça, forcément, dont on gère le cycle de vie et les serveurs.
Ce système est le centre de contrôle opérationnel de l’environnement frigorifique d’une entreprise. Compromettre ce système, ce n’est pas accéder à une base de données annexe, c’est prendre la main sur la physique du bâtiment. Pour un architecte comme moi qui a l’habitude de raisonner en zones de confiance et en criticité d’actifs, ce type d’équipement devrait être classé au même niveau qu’un automate industriel critique, pas comme un simple périphérique de supervision IT, alors bon ne nous emballons pas, comme il n’y a pas encore à ma connaissance d’explication détaillée sur le vecteur d’attaque ni a fortiori d’un RETEX quelconque sur ce qui s’est passé.
La vraie faille, l’éléphant dans la pièce.
Avant de détailler le mécanisme d’exploitation, un chiffre qui devrait suffire à lui seul comme avertissement professionnel : en scannant Shodan et Censys à la recherche de la signature caractéristique de l’interface Danfoss StoreView, les chercheurs de Claroty Team82 ont recensé 2 765 contrôleurs AK-SM 800A directement joignables depuis Internet. heu …. on croit rêver non ? directement accessible ? comme une webcam de particulier ????
Pas derrière un VPN. Pas sur un réseau de gestion isolé. Directement, en clair, sur l’Internet public ? on croit rêver et j’espère que c’est faux …
Pour un attaquant, cela ramène le coût d’entrée à zéro : plus besoin de compromettre un poste de travail, de franchir un pare-feu d’entreprise ou de faire de l’ingénierie sociale auprès d’une hôtesse d’un magasin (ou d’un hôte, on n’est pas sectaire sur vBlog !). Il suffit de scanner, de repérer un firmware vulnérable, et d’interagir directement avec l’application web embarquée.
Techniquement, la faille de fond bien avant le détail des CVE qui suivent serait un bug dans une fonction d’authentification (une faute de développement, presque banale à l’échelle d’un firmware industriel), oui … en plus d’une exposition sur Internet … bref 🙁
La CVE-2025-41450 : le « code du jour » caché dans le firmware
Pour comprendre où se loge cette faille, Team82, encore elle, a extrait le firmware et reconstitué, binaire par binaire, la chaîne de traitement (Claroty Team82, DSA-2025-03-01) :
Une instance Nginx exposée sur Internet fait office de reverse proxy (gné) et route les requêtes en .cgi vers un exécutable CGI, sm_fcgi_app. Celui-ci effectue un traitement initial, puis transfère la requête vers une seconde instance Nginx, interne cette fois, via une fonction forward_xml_request. Cette instance interne route à son tour les requêtes .cgi vers le processus applicatif principal, sm_app, et plus précisément vers une tâche nommée Task_Web, qui implémente toute la logique métier de l’interface web.
Quatre couches logicielles distinctes, donc, entre le paquet réseau entrant et la logique d’authentification elle-même … déjà, une architecture suffisamment complexe pour qu’un bug s’y dissimule longtemps sans être repéré (bon après moi j’dis ça, je ne suis pas développeur)
En analysant ce gestionnaire, les chercheurs ont identifié deux attributs de requête non documentés dont le rôle n’était pas évident de prime abord. Lorsque l’un de ces attributs est présent dans la requête, le flux d’authentification bifurque : au lieu de vérifier le mot de passe administrateur configuré, il est redirigé vers une fonction menant à une routine nommée check_code_of_day. mmmmh, étrange que cette fonction …
En décompilant cette routine binaire — sans code source, sans documentation, directement depuis le firmware extrait — les chercheurs de Team82 ont intégralement reconstitué l’algorithme de génération de ce « code du jour ». Le mécanisme, vraisemblablement prévu à l’origine pour un usage de support ou de maintenance constructeur, génère un mot de passe valide calculé uniquement à partir de la date courante de l’appareil … et bé voilaaaa, tranquille quoi.
Conséquence directe : quiconque reproduit cet algorithme peut générer, pour n’importe quel jour, un code d’authentification valide sans connaître ni deviner le moindre mot de passe administrateur et au final obtenir une session pleinement authentifiée, avec les droits d’administration complets sur l’interface web.
La CVE-2025-41451 : de la session admin à l’exécution de code
Mais on ne va pas s’arrêter en si bon chemin …
Une session administrateur complète, même obtenue par une porte dérobée, ouvre toute la surface d’attaque de l’interface de gestion : configuration réseau, alarmes, utilisateurs, notifications email, maintenance système. Réflexe quasi systématique quand on rétro-ingénierie une application embarquée : chercher les fonctions qui interagissent avec le système d’exploitation sous-jacent, en particulier les pages de configuration qui construisent une commande shell à partir d’une saisie utilisateur.
La page de configuration SMTP (envoi d’email) a attiré l’attention de Team82. En traçant le traitement de la requête de mise à jour de ces paramètres, ils ont localisé le code qui construit la commande exécutée par le système : le champ du mot de passe du compte email est injecté tel quel dans la commande shell, sans sanitisation de celui-ci. (ho ba tiens … pas de check d’input, on n’est plus à ça près).
bon, je vais arrêter de tirer sur l’ambulance, mais globalement c’était une question de temps avant que ces failles soient activement exploitées.
À noter malgré tout que Danfoss a corrigé les trois failles dans le firmware R4.3.1, disponible depuis août 2025 (DSA-2025-08-01).
Ce que cet épisode rappelle, sans circonstances aggravantes
Rien de ce qui suit n’est nouveau. C’est précisément ce qui le rend intéressant : l’incident ne révèle pas une technique d’attaque inédite, il illustre surtout ce qui se passe quand des principes de base, archi-connus de quiconque a déployé de l’infrastructure tant soit peu critique, ne sont pas appliqués à un parc de plusieurs milliers d’équipements.
Personnellement ça me dépasse, mais malgré tout force aux équipes infos de Coopérative U, Monop’ et consorts car honnêtement, ça fait vraiment penser à un décideur débile ou un fournisseur qui force les équipes informatiques à faire des choses sans leur consentement, ou qui les fait traîner ce qui revient au même (en cyber ça ne pardonne plus désormais) …
- La gestion ne sort pas sur Internet. Une interface d’administration d’un système cyber-physique — frigorifique, industriel, ou tout simplement un hyperviseur ou une baie de stockage n’a rien à faire en écoute directe sur une IP publique. VPN, bastion, réseau de management dédié et isolé : c’est la base, pas une option de confort.
- La segmentation réseau n’est pas qu’un sujet de datacenter. Un contrôleur IoT mérite le même traitement qu’un hyperviseur de production : VLAN dédié, pare-feu avec règles explicites, zéro accès direct depuis un réseau utilisateur ou depuis Internet.
- Un firmware disponible n’est pas un firmware installé. Le correctif R4.3.1 existe depuis août 2025. Rien ne dit qu’il ait été déployé sur l’ensemble des 2 765 contrôleurs recensés en ligne. La gestion du patch management sur des équipements critiques, souvent maintenus par des prestataires tiers plutôt que par les équipes IT internes, reste un angle mort classique.
- Scannez-vous vous-même et faites-vous auditer régulièrement. Shodan et Censys sont publics ; un attaquant les utilise en premier. Chercher la signature de ses propres équipements critiques sur ces plateformes, avant qu’un tiers ne le fasse à votre place, prend dix minutes.
- Une fonctionnalité de maintenance cachée reste une porte d’entrée. « Code du jour » dans un firmware industriel ou compte de service oublié dans une stack applicative, le principe est le même : toute dérogation au modèle d’authentification standard, même pensée pour un usage légitime, est une surface d’attaque qui attend son chercheur.
Aucune de ces règles n’a de quoi surprendre un lecteur de vBlog je pense. C’est bien le problème : elles ne protègent que si elles sont appliquées, systématiquement, y compris sur les équipements qu’on a tendance à classer métier plutôt qu’IT et donc, trop souvent, hors du périmètre qu’on sécurise en premier. Ne vous méprenez pas, c’est pareil chez quasi tout le monde aujourd’hui, pas assez de temps, pas assez de budget et des fournisseurs pas à niveau … bref, vous connaissez la musique !
Rognotudju !
(Et comme dit plus haut : à ce stade, rien ne confirme officiellement que ce sont précisément ces failles-là qui ont été exploitées cette nuit, keep cool ^^)
Références :
– Étude technique originale : Claroty Team82 — Freeze the Controller, Defrost the Food (9 août 2026)
– Danfoss — DSA-2025-03-01, CVE-2025-41450
– Danfoss — DSA-2025-08-01, CVE-2025-41451 / CVE-2025-41452
– Danfoss — liste complète des avis de sécurité
– jebosseengrandedistribution.fr, récit de l’attaque du 11-12 octobre 2026
– Le LinkedIn du DG de Coopérative U, Dominique Schelcher : https://www.linkedin.com/in/dominique-schelcher-90699ab6/